

Datacenter-beveiliging en edge-locaties: kleine ruimtes, eigen risicoprofiel
 Inzicht: waarom het risicoprofiel van edge-locaties anders is.
Een edge-locatie is vaak niet meer dan een container naast een zendmast, een serverruimte in de kelder van een ziekenhuis of een paar racks op een bedrijventerrein. Er werkt niemand vast, en toch draait er apparatuur waar klanten op rekenen. Het risicoprofiel van edge-locaties wordt daarom niet bepaald door de omvang, maar door de plek en de mensen die er komen.
1Waarom het risicoprofiel van edge-locaties anders is
Bij een groot datacenter is de beveiliging in lagen opgebouwd: terrein, gebouw, zaal en kooi. Er is een receptie, er lopen beveiligers rond en elke stap wordt geregistreerd. Het Uptime Institute beschrijft met zijn tier-indeling hoe beschikbaar de infrastructuur van zo’n faciliteit moet zijn. Die verwachting geldt ook voor een kleine locatie, maar de beveiligingslagen eromheen zijn er meestal niet. Wat overblijft is een deur, een kast en een verbinding.
Daar komt bij dat een edge-locatie vaak in het gebouw of op het terrein van een ander staat. De eigenaar regelt de toegang tot zijn pand, maar niet tot jouw ruimte. Dat moet je zelf afspreken en kunnen aantonen.
2Drie soorten plekken, drie risico’s
- In een bestaand gebouw. Een ruimte in een kantoor, ziekenhuis of school. Het risico zit in de gedeelde toegang: schoonmakers, onderhoudsmonteurs en andere huurders komen in de buurt.
- In een container op open terrein. Bij een zendmast, een windpark of langs een weg. Hier zit het risico in inbraak, vandalisme en diefstal van accu’s of koper, vaak op plekken waar niemand het ziet.
- Op een bedrijventerrein. Een kleine hal of een gedeelde unit. Het risico ligt tussen de twee in, achter een buitenkant die er onopvallend uitziet.
Per soort kies je een andere combinatie van toegang, camera’s en detectie. Een standaardpakket dat overal hetzelfde is, past bij geen van de drie goed.
3Toegang voor veel partijen
Op een onbemande locatie komen vooral technici: van de operator, van de leverancier van de koeling, van de netwerkpartij en soms van de eigenaar van het gebouw. Ze komen op wisselende tijden en vaak alleen. Wie er op welk moment binnen was, moet je achteraf kunnen terugzien, zeker als je organisatie onder NIS2 valt. Het Nationaal Cyber Security Centrum legt uit welke organisaties daaronder vallen. Een toegangssysteem dat elke opening registreert en een camera bij de deur zijn op zo’n plek geen luxe.
Effectieve beveiliging vraagt om een integrale aanpak, meedenken en een sterk partnership, lang voordat het project start en gedurende de verschillende fasen van het project.
Darwin Security4Brand en stroom in een kleine ruimte
In een kleine ruimte staan servers, koeling en noodstroom dicht op elkaar. Accu’s voor de noodstroom zijn een bekende bron van brand. Omdat er niemand aanwezig is, ziet ook niemand een beginnende brand. Vroege detectie met een directe melding naar een meldkamer weegt daarom zwaarder dan in een gebouw waar altijd mensen zijn. Kies voor detectie die voldoet aan de Europese norm EN54.
5Een voorbeeld uit de praktijk
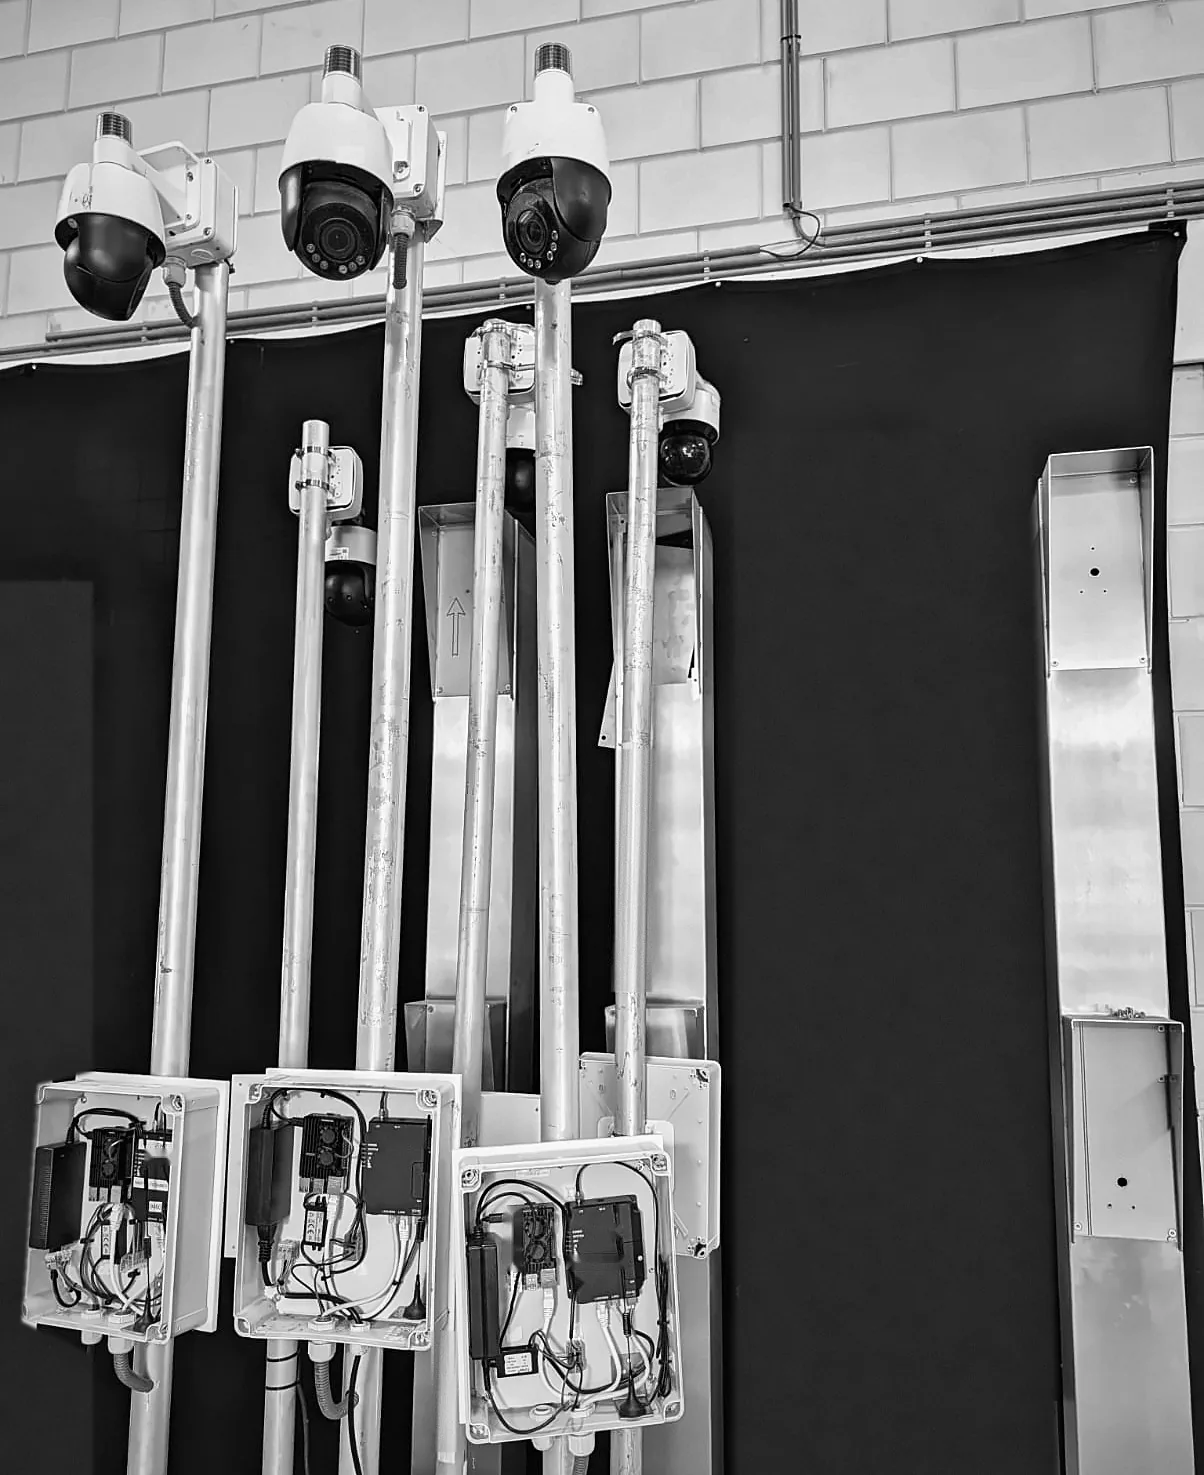
Stel dat een telecomoperator in een jaar veertig edge-containers plaatst bij bestaande masten. Tijdens de uitrol is elke locatie een paar weken een bouwplaats met kabels, accu’s en de container zelf, voordat de vaste beveiliging is aangesloten. Een compacte cameratoren bewaakt die periode, en tijdelijke branddetectie gaat in de container zodra de accu’s binnen zijn. Is de vaste beveiliging getest, dan verhuist de tijdelijke opzet naar de volgende locatie. Alle locaties staan in één overzicht, zodat de operator per plek ziet wat er gebeurt.
6Hoe Darwin helpt bij de uitrol van edge-locaties
Darwin is vooral betrokken bij de bouw en uitrol van edge-locaties, en op plekken waar de vaste beveiliging er nog niet is. We werken met een vast patroon per soort locatie, zodat de opzet op de veertigste plek hetzelfde is als op de eerste. Voor de bouwfase gebruiken we de Darwin Mini, voor de deur Darwin Access Control en voor de ruimte zelf tijdelijke detectie met Darwin FireProtection. Beelden en meldingen komen binnen via Darwin Connect, samen met Odido, onze Global Connectivity & Strategic Partner, ook waar het signaal slecht binnenkomt.
Alle locaties vallen onder één beheerd systeem en één vaste projectprijs voor de techniek. Meldingen gaan naar je eigen meldkamer of naar die van onze vaste partner. Meer lees je bij datacenterbeveiliging en bij beveiliging van telecom- en 5G-infrastructuur.
7Veelgestelde vragen
Waarom verschilt het risicoprofiel per edge-locatie?
Omdat de plek bepaalt wie er in de buurt komt. Een ruimte in een ziekenhuis loopt andere risico’s dan een container langs een snelweg.
Wie regelt de toegang als mijn edge-locatie in het gebouw van een ander staat?
De eigenaar regelt de toegang tot het pand, jij de toegang tot je eigen ruimte. Leg vast wie welke registratie bewaart en hoe je die opvraagt.
Is tijdelijke beveiliging nodig als een locatie maar een paar weken bouwplaats is?
Per locatie is die periode kort, maar een uitrol over veel locaties duurt vaak een jaar of langer. Dan verhuist dezelfde opzet mee van plek naar plek.
Blijf op de hoogte: volg Darwin Security op LinkedIn.